EXTERNAL ATTACK SURFACE MANAGEMENT

찾은 것 전부가 아니라
확인된 우리 자산만 지킵니다

사람에게서 배우는 AI 에이전트, 승인한 깊이까지만 도는 스캔 엔진, 증거로만 하는 검증·보고, 그리고 전문가 서비스까지. 한국어 외부 공격 표면 관리.

  1. 1AI 에이전트 자동 학습
  2. 2스캔 엔진
  3. 3검증·보고
  4. 4전문가 서비스
고객 소유 확정 제3자 · 범위 밖 클라우드 고객사 · DNS만 애매하면 사람에게
어떻게 다른지

AI AGENT

사람에게서 배우는 AI 에이전트

판정 종류마다 사람의 답과 얼마나 같은지 재고, 기준을 넘은 종류만 스스로 처리합니다.

  • 확신 높은 판정은 직접, 애매하면 근거와 함께 묶음 질문
  • 사람의 답과 되돌림은 ‘AI 학습’에 쌓임
  • 모든 자동 결정은 되돌릴 수 있음

소유 판정

학습 기준

95%

자동 처리가 열리는 기준 최근 30건, 사람의 답과 일치 자동 처리 열림

5%

다시 묻는 기준 최근 50건 중 어긋남이 넘으면 닫고 다시 묻기

1/20

표본 확인 자동 결정도 20건 중 1건은 사람이 사람이 다시 봄

모든 판정은 ‘AI 학습’에 남고, 언제든 되돌릴 수 있습니다

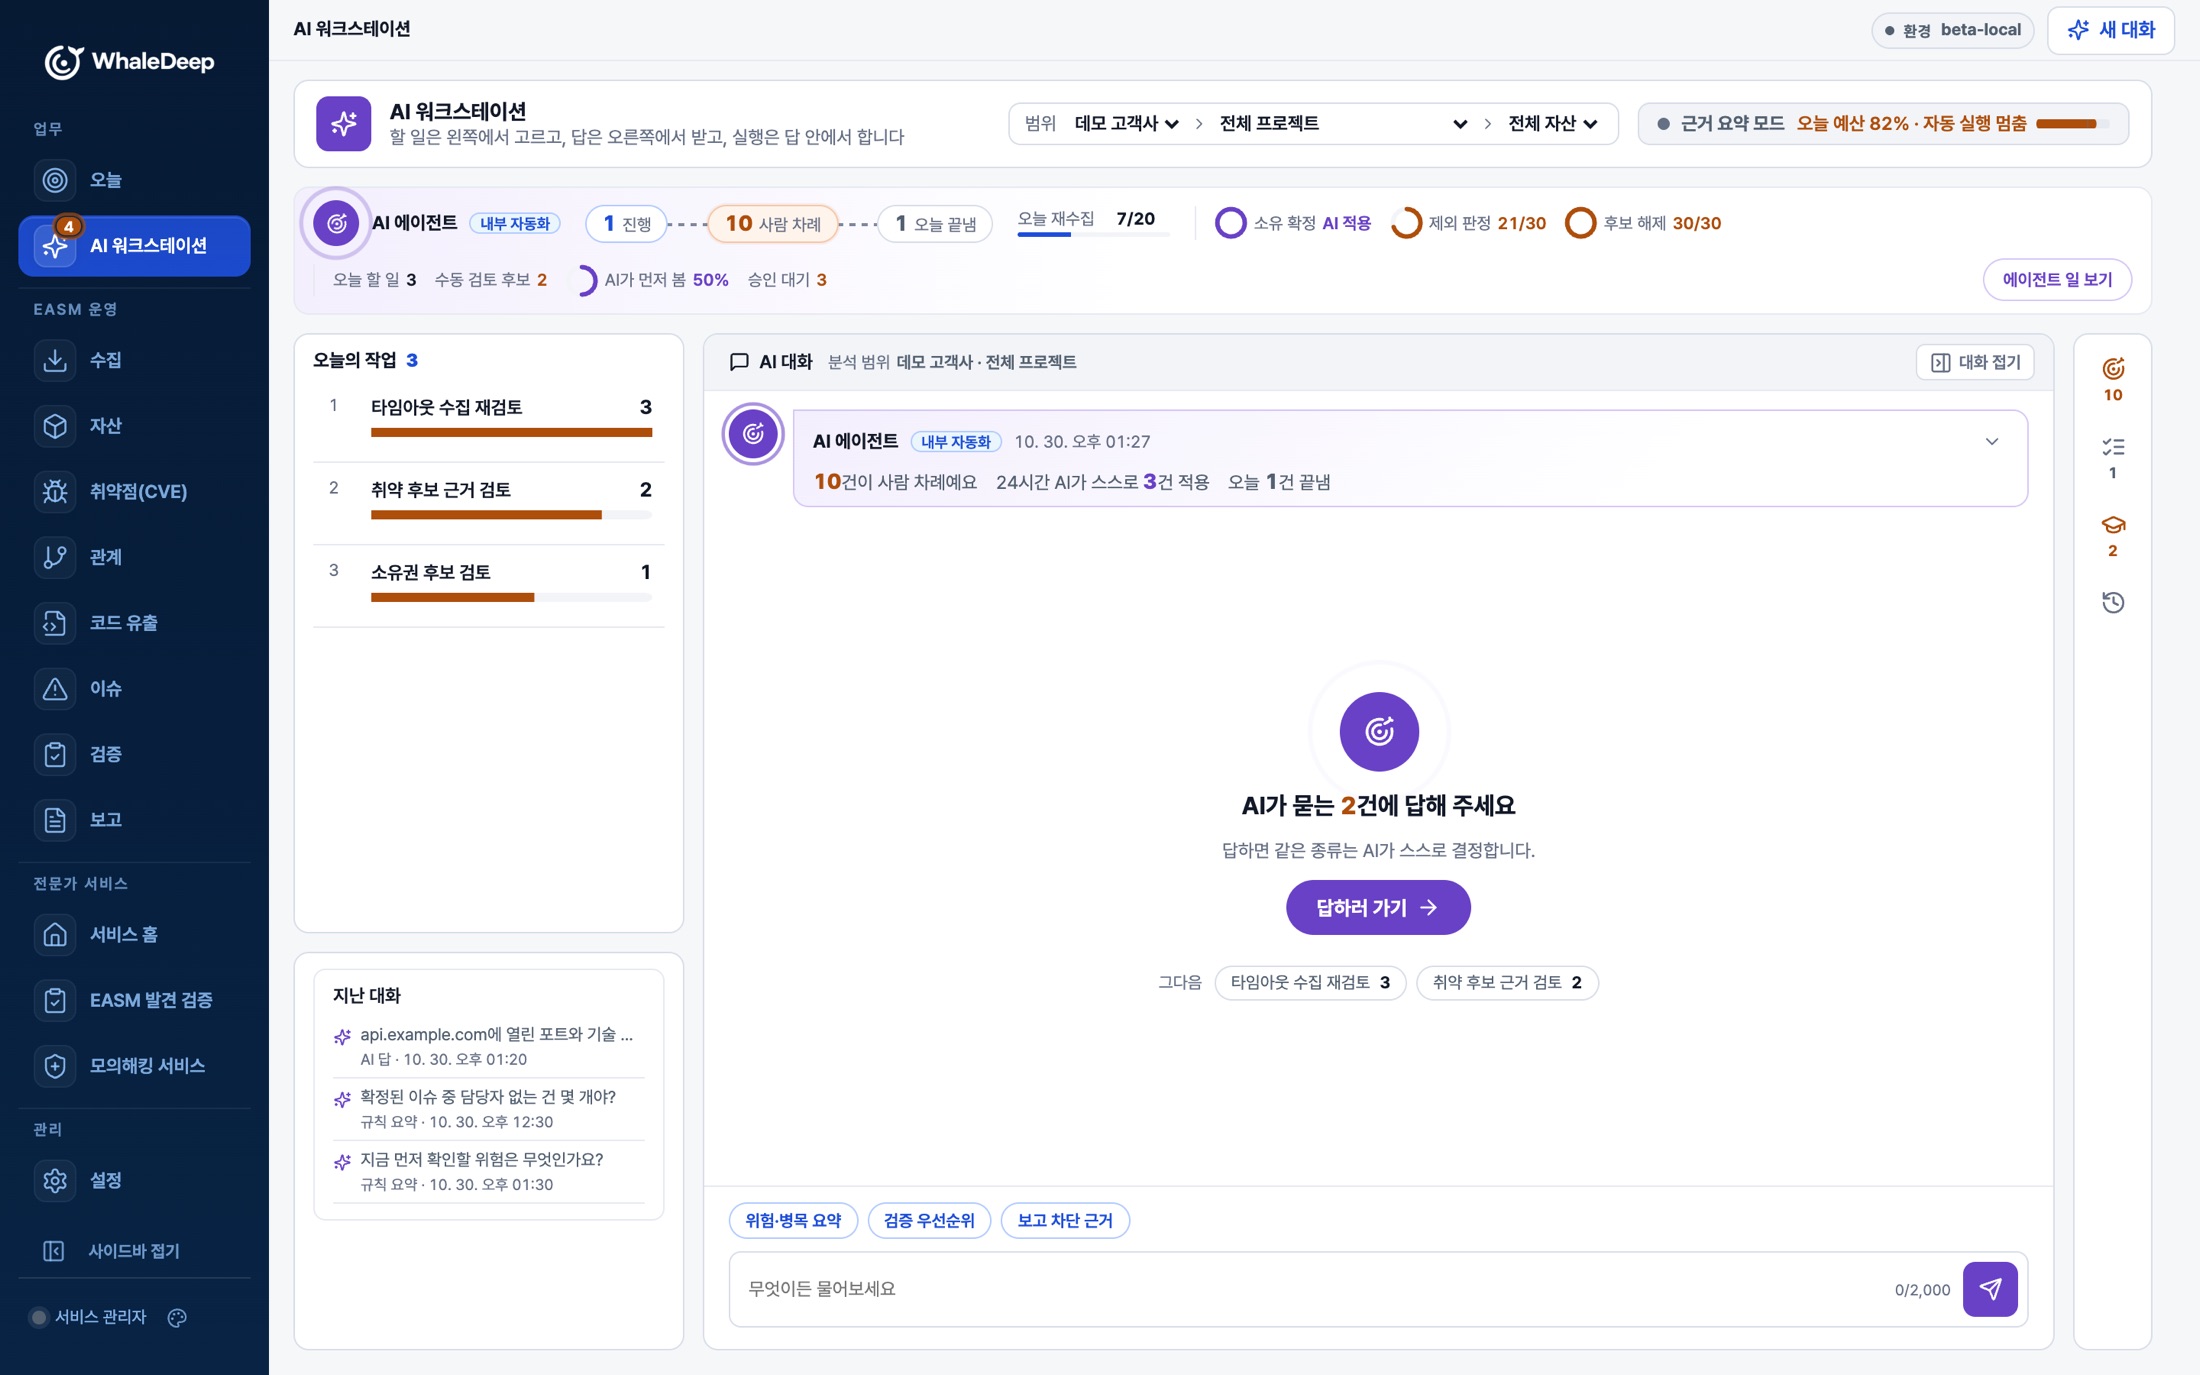
AI 워크스테이션 화면: 에이전트 상태 띠, 판정 종류별 학습 고리, 오늘의 작업
에이전트 상태사람 차례·오늘 끝낸 일과 판정 종류별 학습 고리를 한 줄로 봅니다
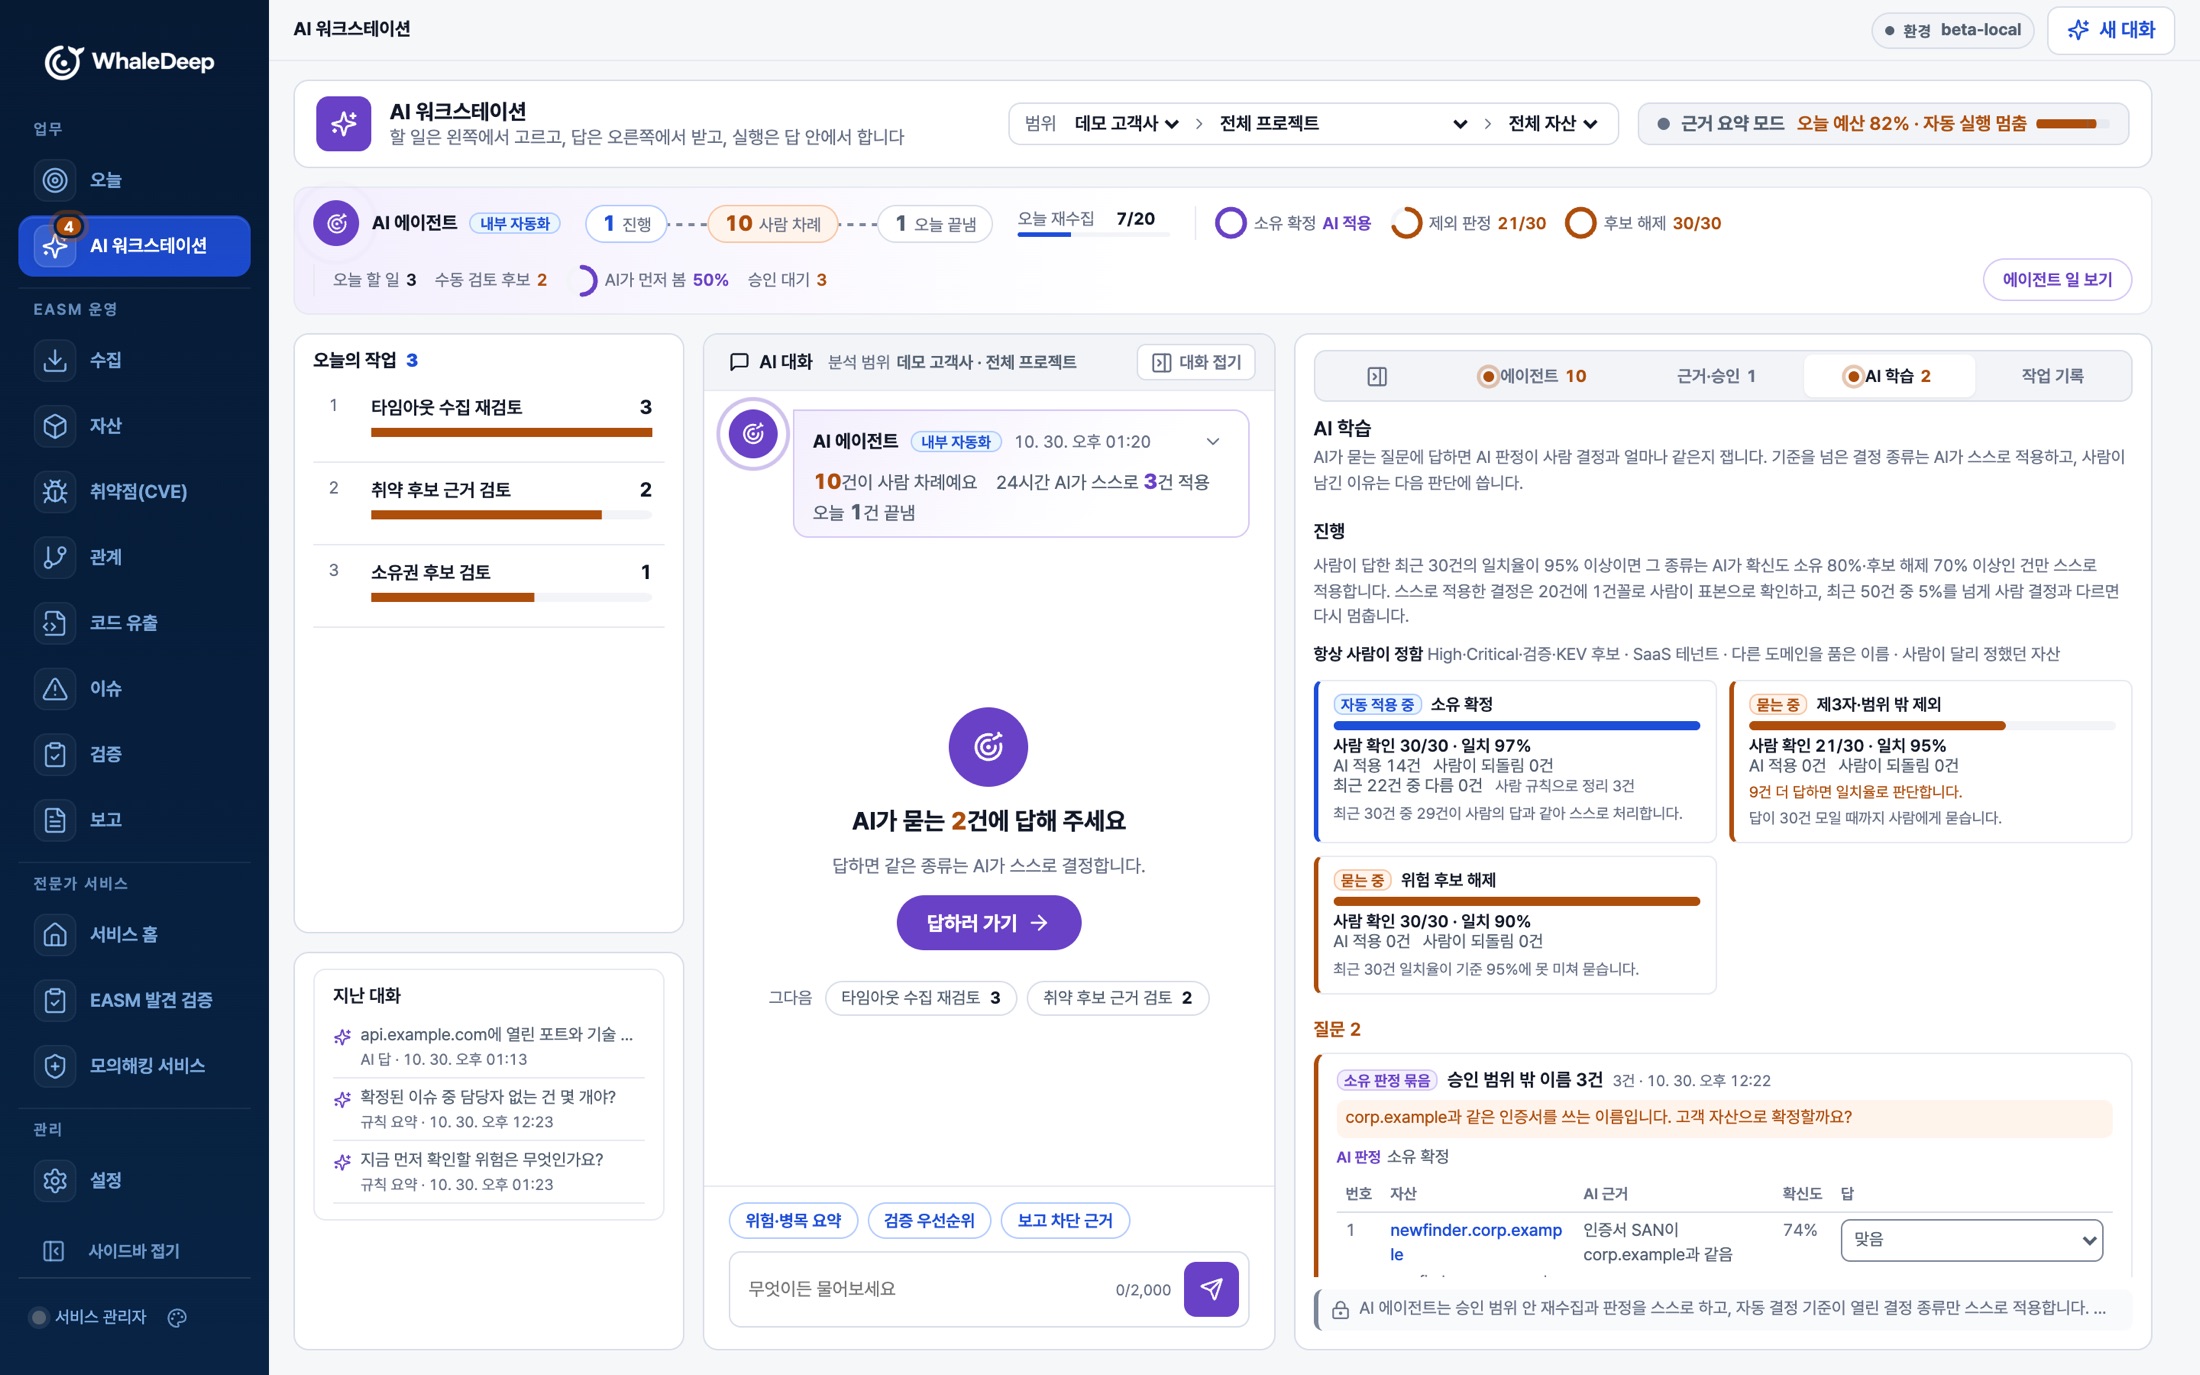
AI 학습 화면: 판정 종류별 사람 답 일치율, 자동 적용 중·묻는 중 표시, 묶음 질문
AI 학습판정 종류별 일치율과 자동 적용 여부, AI가 묶어서 묻는 질문

SCAN ENGINE

승인한 깊이까지만 도는 스캔 엔진

공개 수집 도구에 자체 엔진을 더하고, 수집 강도를 세 단계로 나눕니다.

  • 모든 접속 전 승인 범위·송신 정책 재확인
  • 기본 수집은 대상에 쓰기 없음, 심화는 승인 뒤에만
  • 자체 엔진은 공개 도구와 나란히 비교해 검증

수집 등급

접속마다 확인 승인 범위 송신 정책
기본 수집쓰기 없음

DNS인증서웹 기본 응답기술 지문인사말 읽기

표준 수집공개 경로

robots.txtsecurity.txtAPI 문서쿠키·CORSTLS 세부제한 크롤링

승인형 심화 수집 승인 뒤에만 승인됨

프로토콜 대화DB·객체 저장소 노출관리 화면·백업 파일 후보

공개 도구 + 자체 엔진

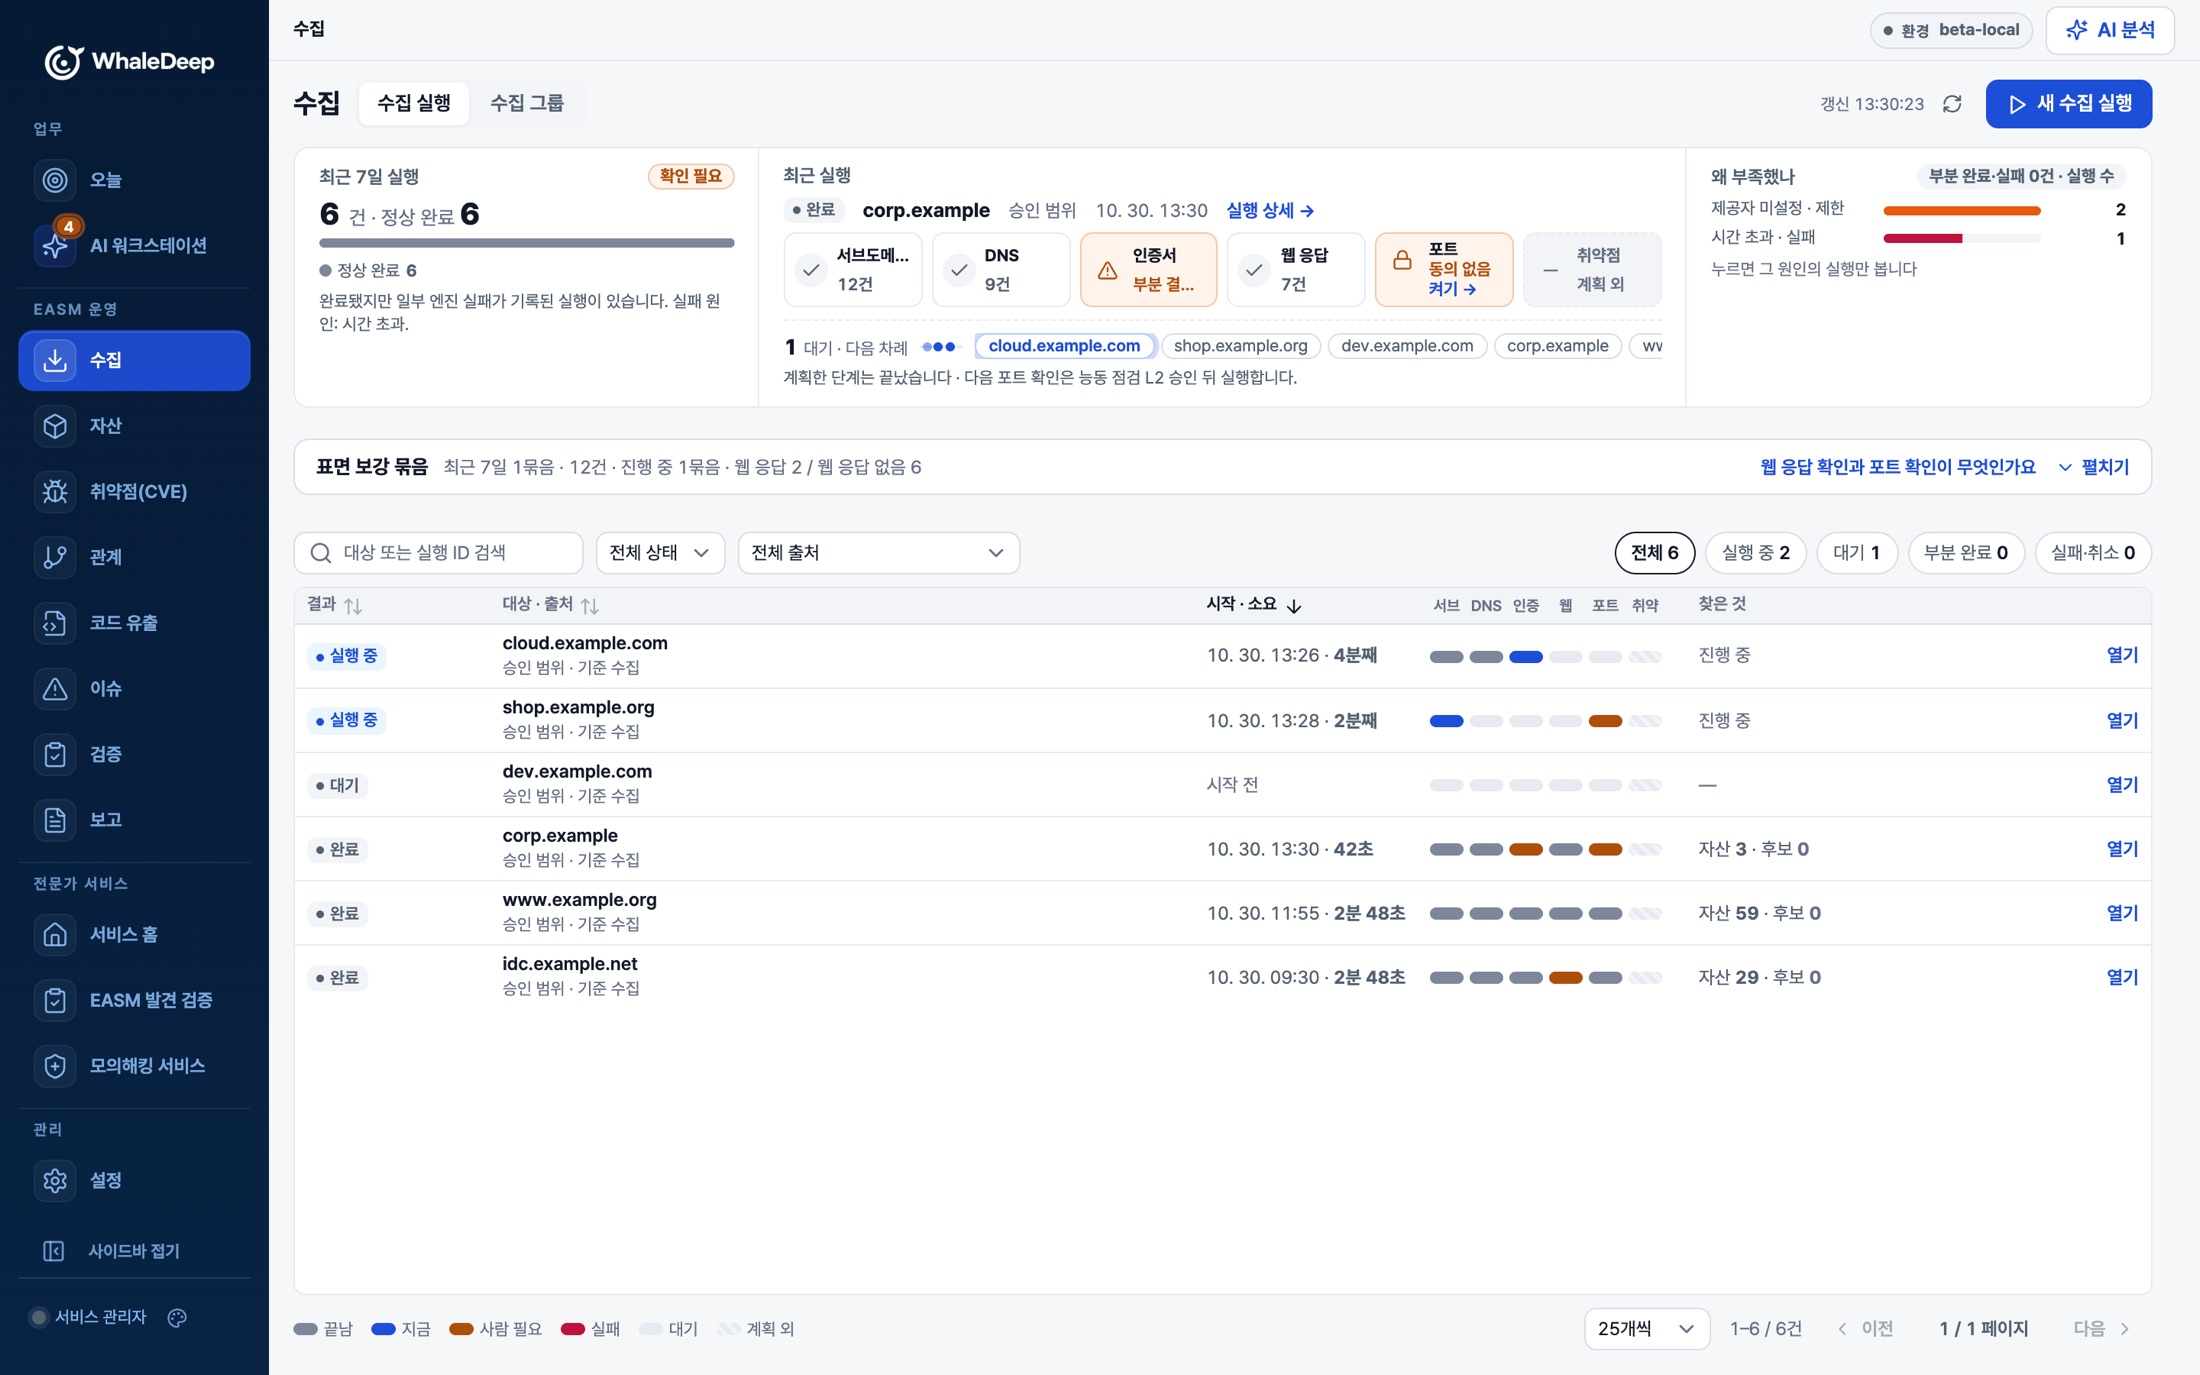
수집 화면: 실행 중·대기·완료 실행 목록과 단계별 진행 막대
수집지금 도는 실행과 대기, 단계마다 어디까지 했는지 봅니다
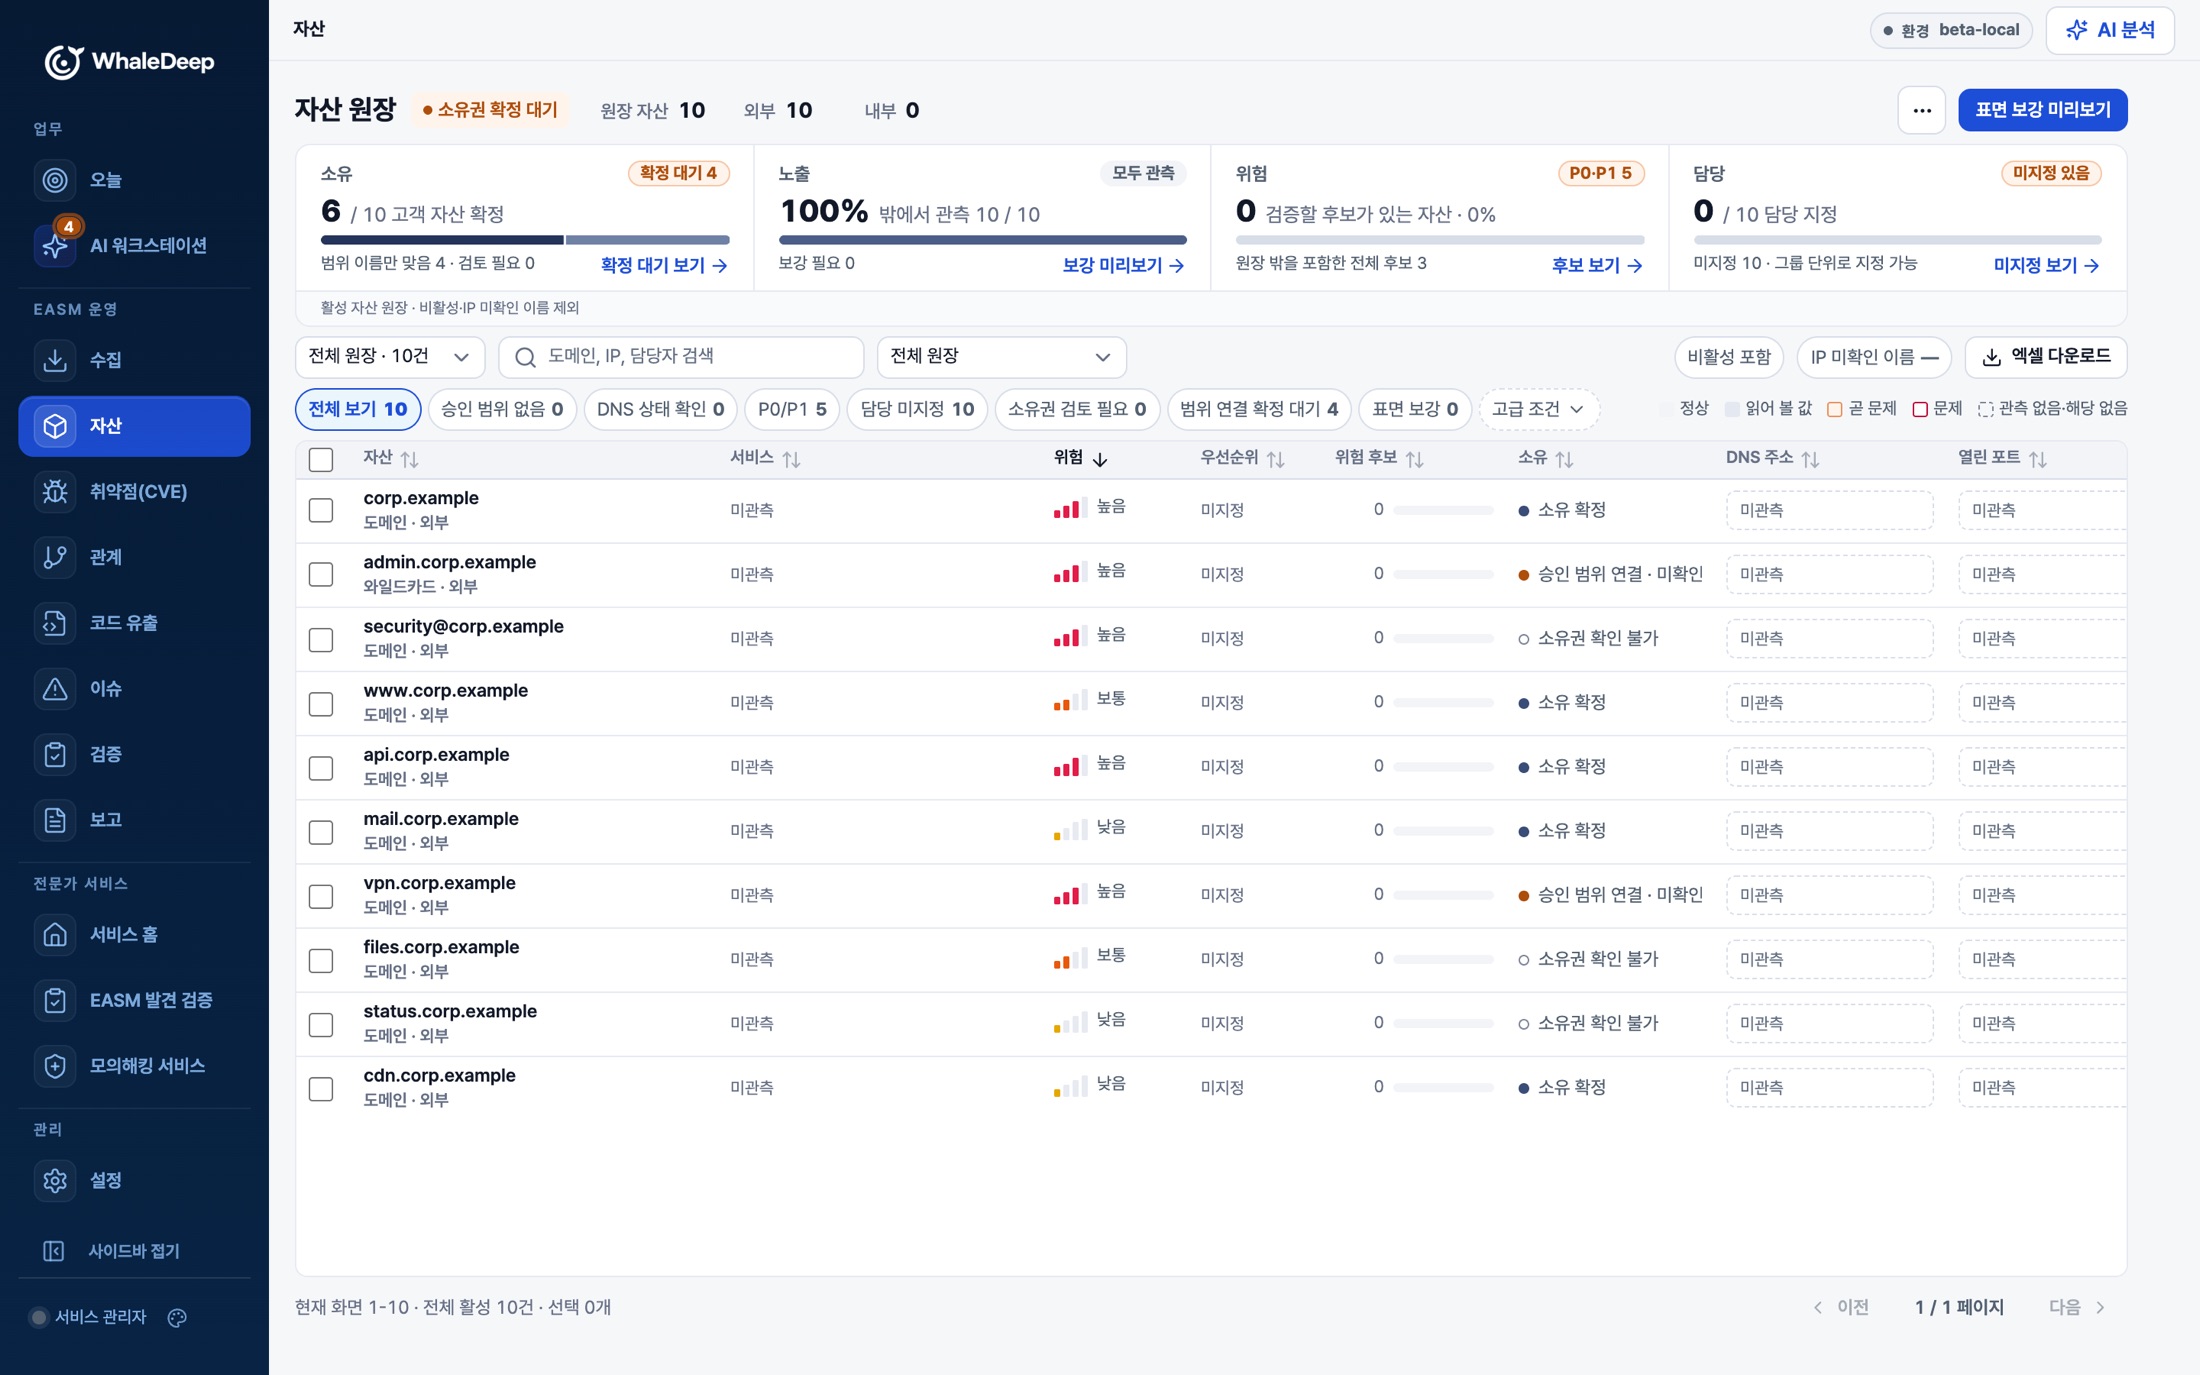
자산 원장 화면: 자산별 위험, 소유 상태, DNS, 열린 포트
자산 원장소유·위험·DNS·열린 포트를 자산마다 한 줄로 봅니다
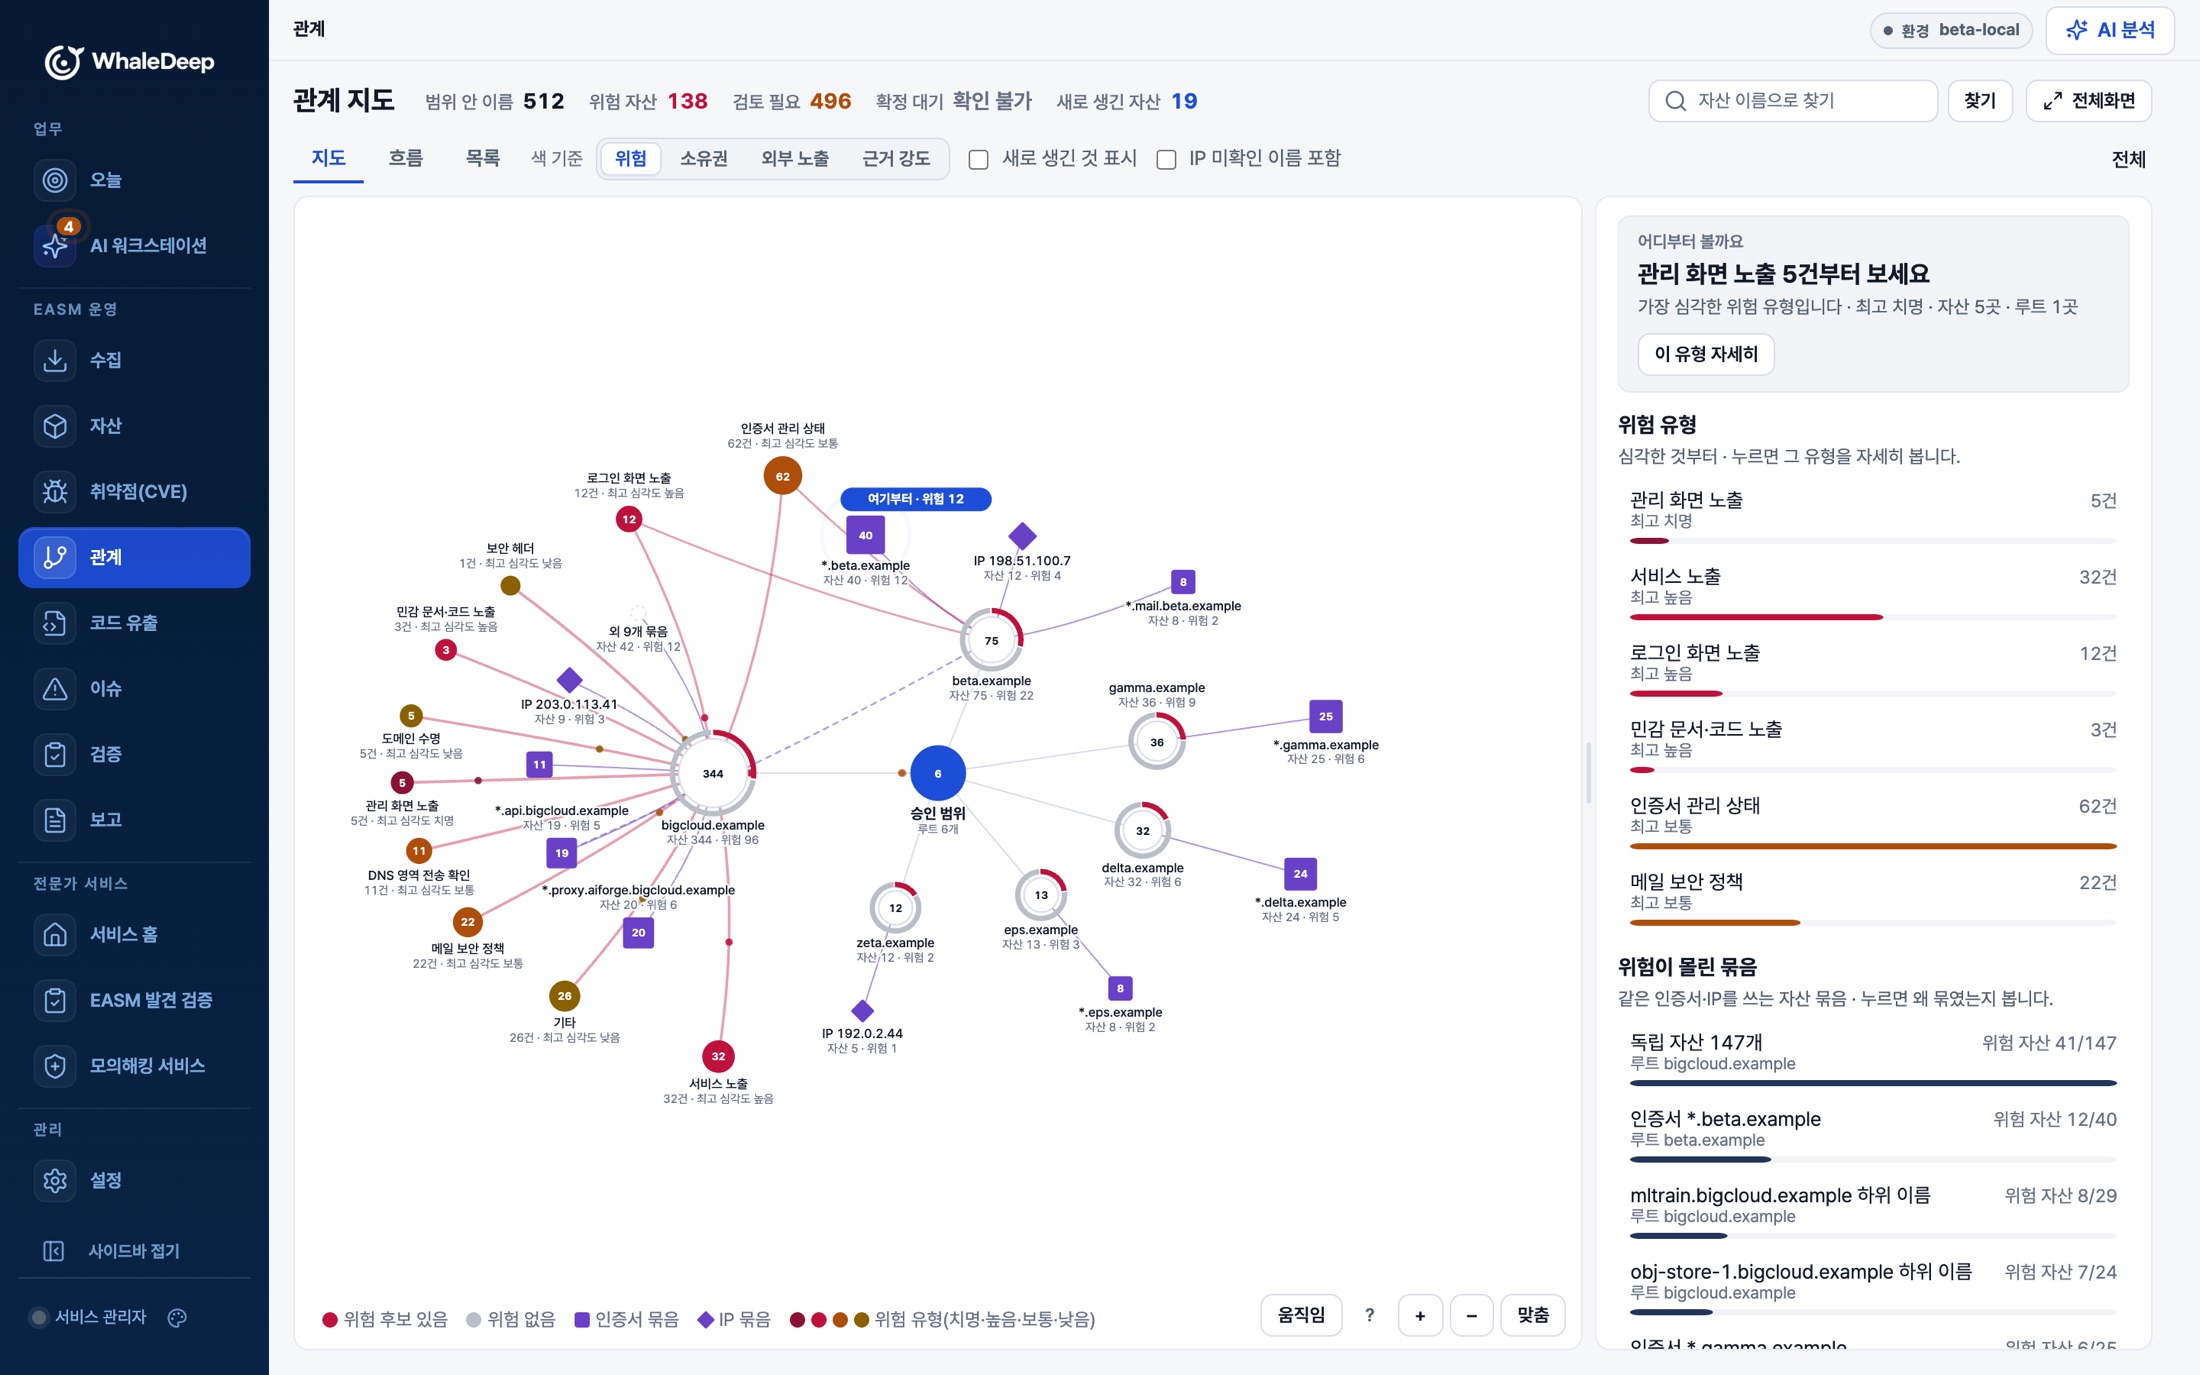
관계 지도 화면: 승인 범위를 중심으로 자산, 인증서 묶음, 위험 유형이 연결된 그림
관계 지도인증서·IP로 묶인 자산과 위험 유형을 지도로 봅니다

VALIDATION · REPORT

증거로만 판정하는 검증·보고

저장된 증거가 있어야 위험이 되고, 매듭은 사람이 짓습니다.

  • 검증 수준 L0~L3, 끝난 검증은 사람이 완료 판정
  • 이슈는 그 자산의 저장 증거만 인용, 새 증거는 승인 대기
  • 보고서는 고객에게 보이는 이슈만, 발행 전 사람 확인

증거 판정 단계

  1. 위험 후보 저장 증거로 셉니다
  2. 검증 수준을 밝힙니다 L0L1L2L3 완료는 사람이 판정
  3. 이슈 그 자산의 저장 증거만 인용 새 증거는 승인 대기
  4. 보고 고객에게 보이는 이슈만 발행 전 사람 확인
  • 끝남
  • 지금
  • 사람 차례

CVE는 버전 근거까지

버전 근거 등급

심각도 상한

낮음 보통 높음 긴급 버전만 맞으면 여기까지확인된 만큼
  • KEV
  • EPSS
  • 공개 PoC
  • CISA 기한
이번 주 할 일

새 CVE 감시 한국어 번역 + 원문

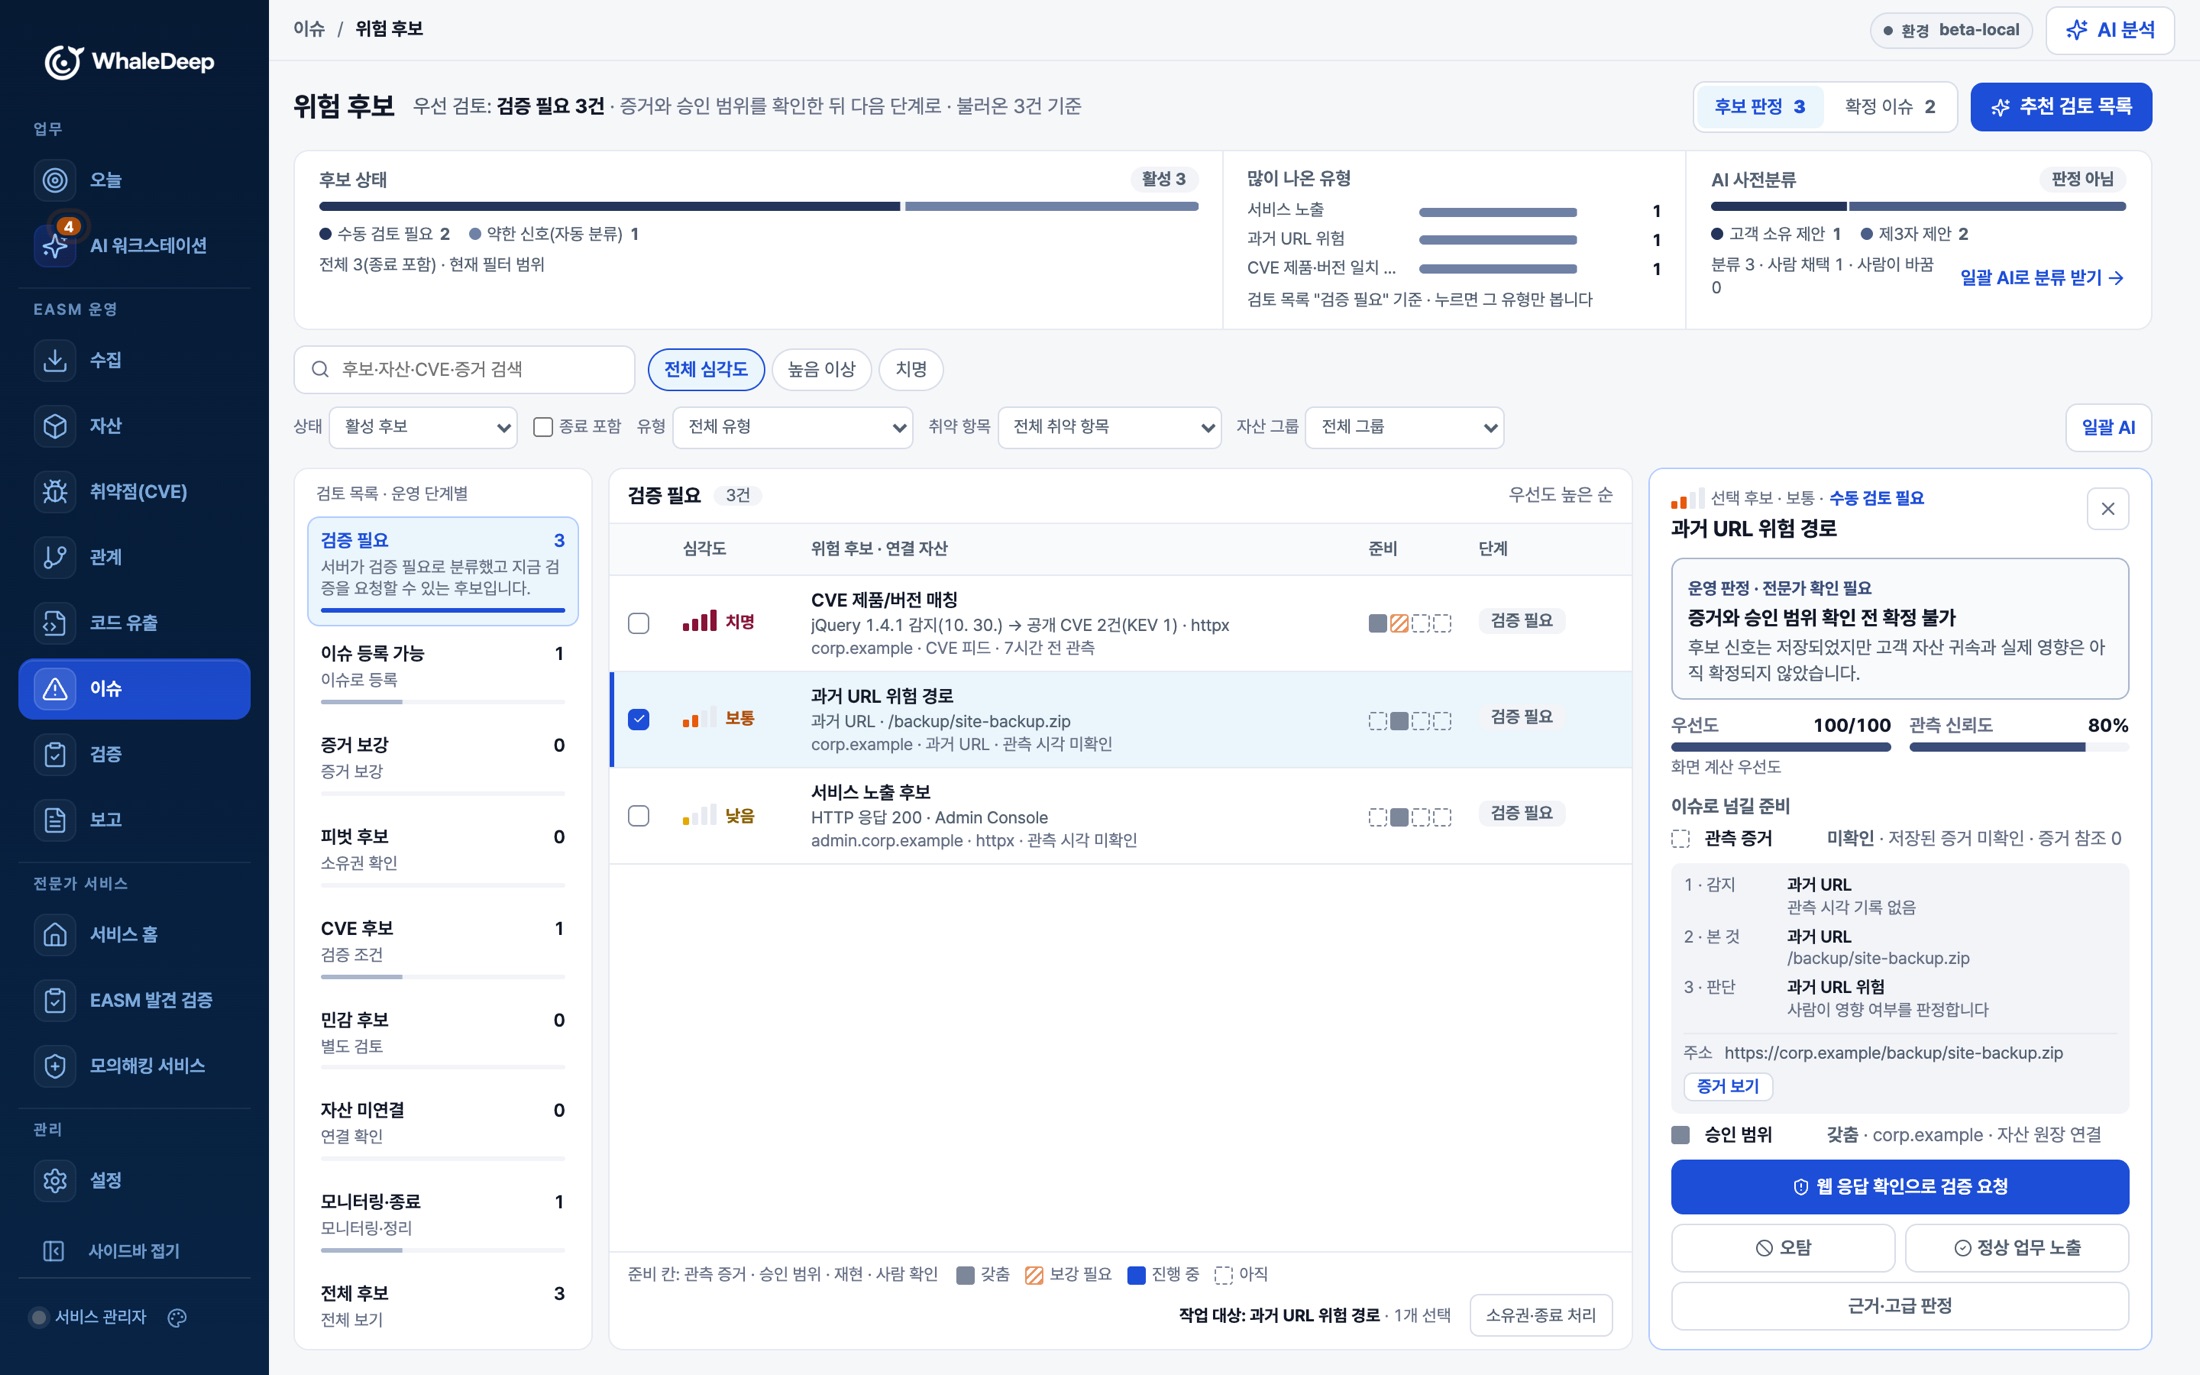
위험 후보 화면: 후보 목록과 선택한 후보의 관측 증거, 승인 범위, 검증 요청
위험 후보관측 증거와 승인 범위를 갖춘 후보만 검증으로 넘깁니다
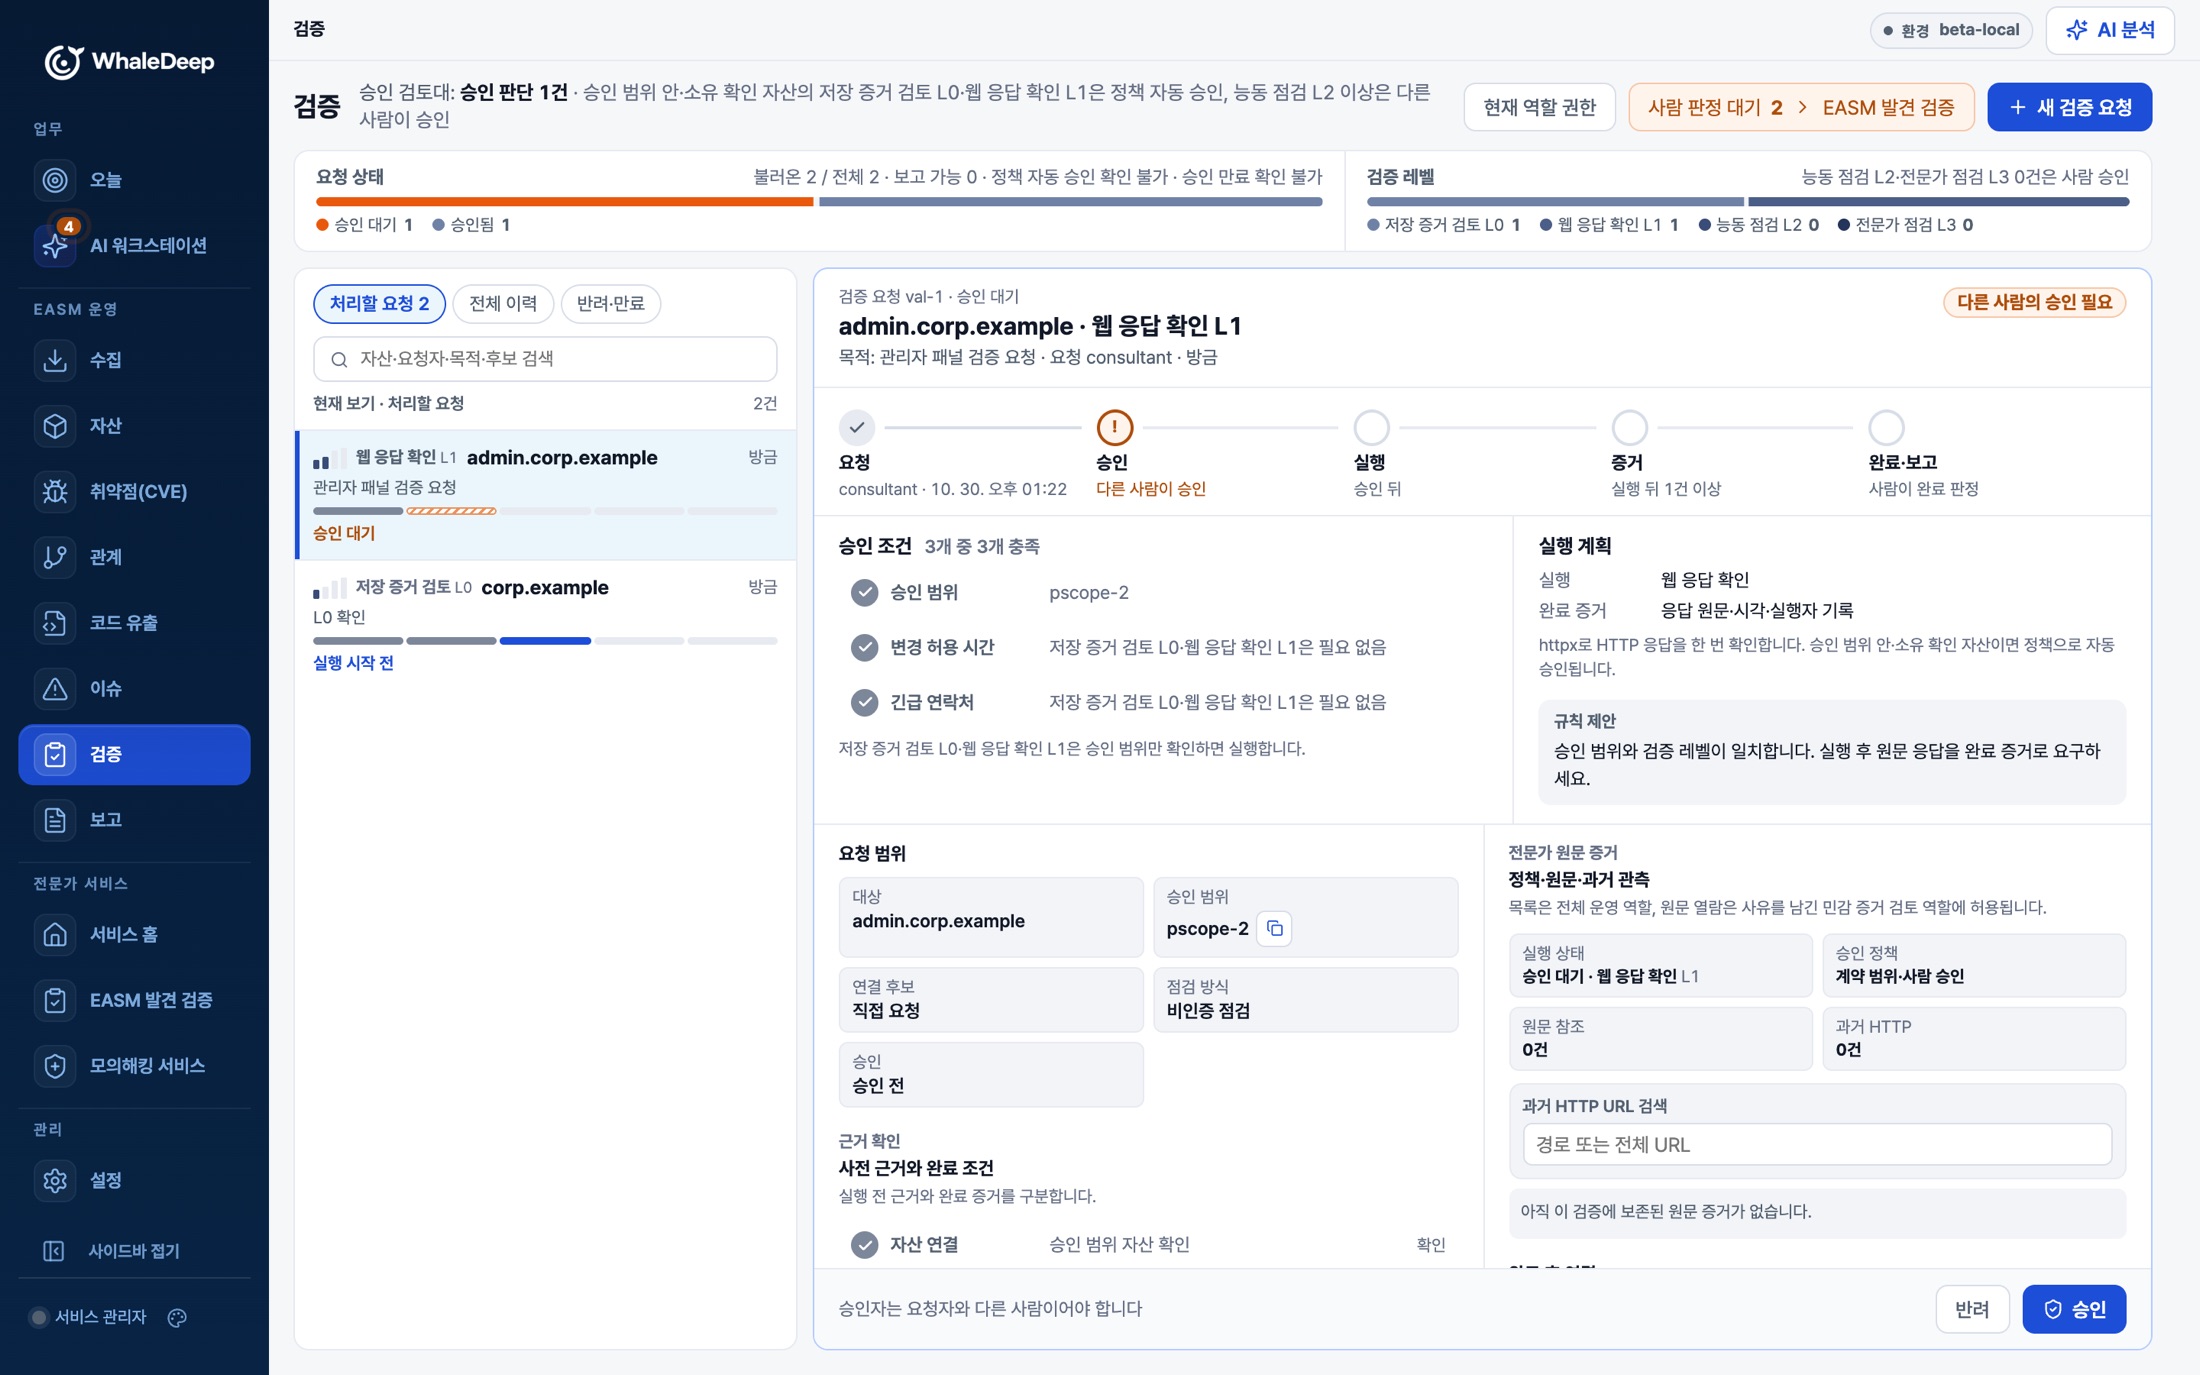
검증 화면: 검증 요청의 단계, 승인 조건, 실행 계획
검증검증 수준과 승인 조건을 보고, 다른 사람이 승인합니다
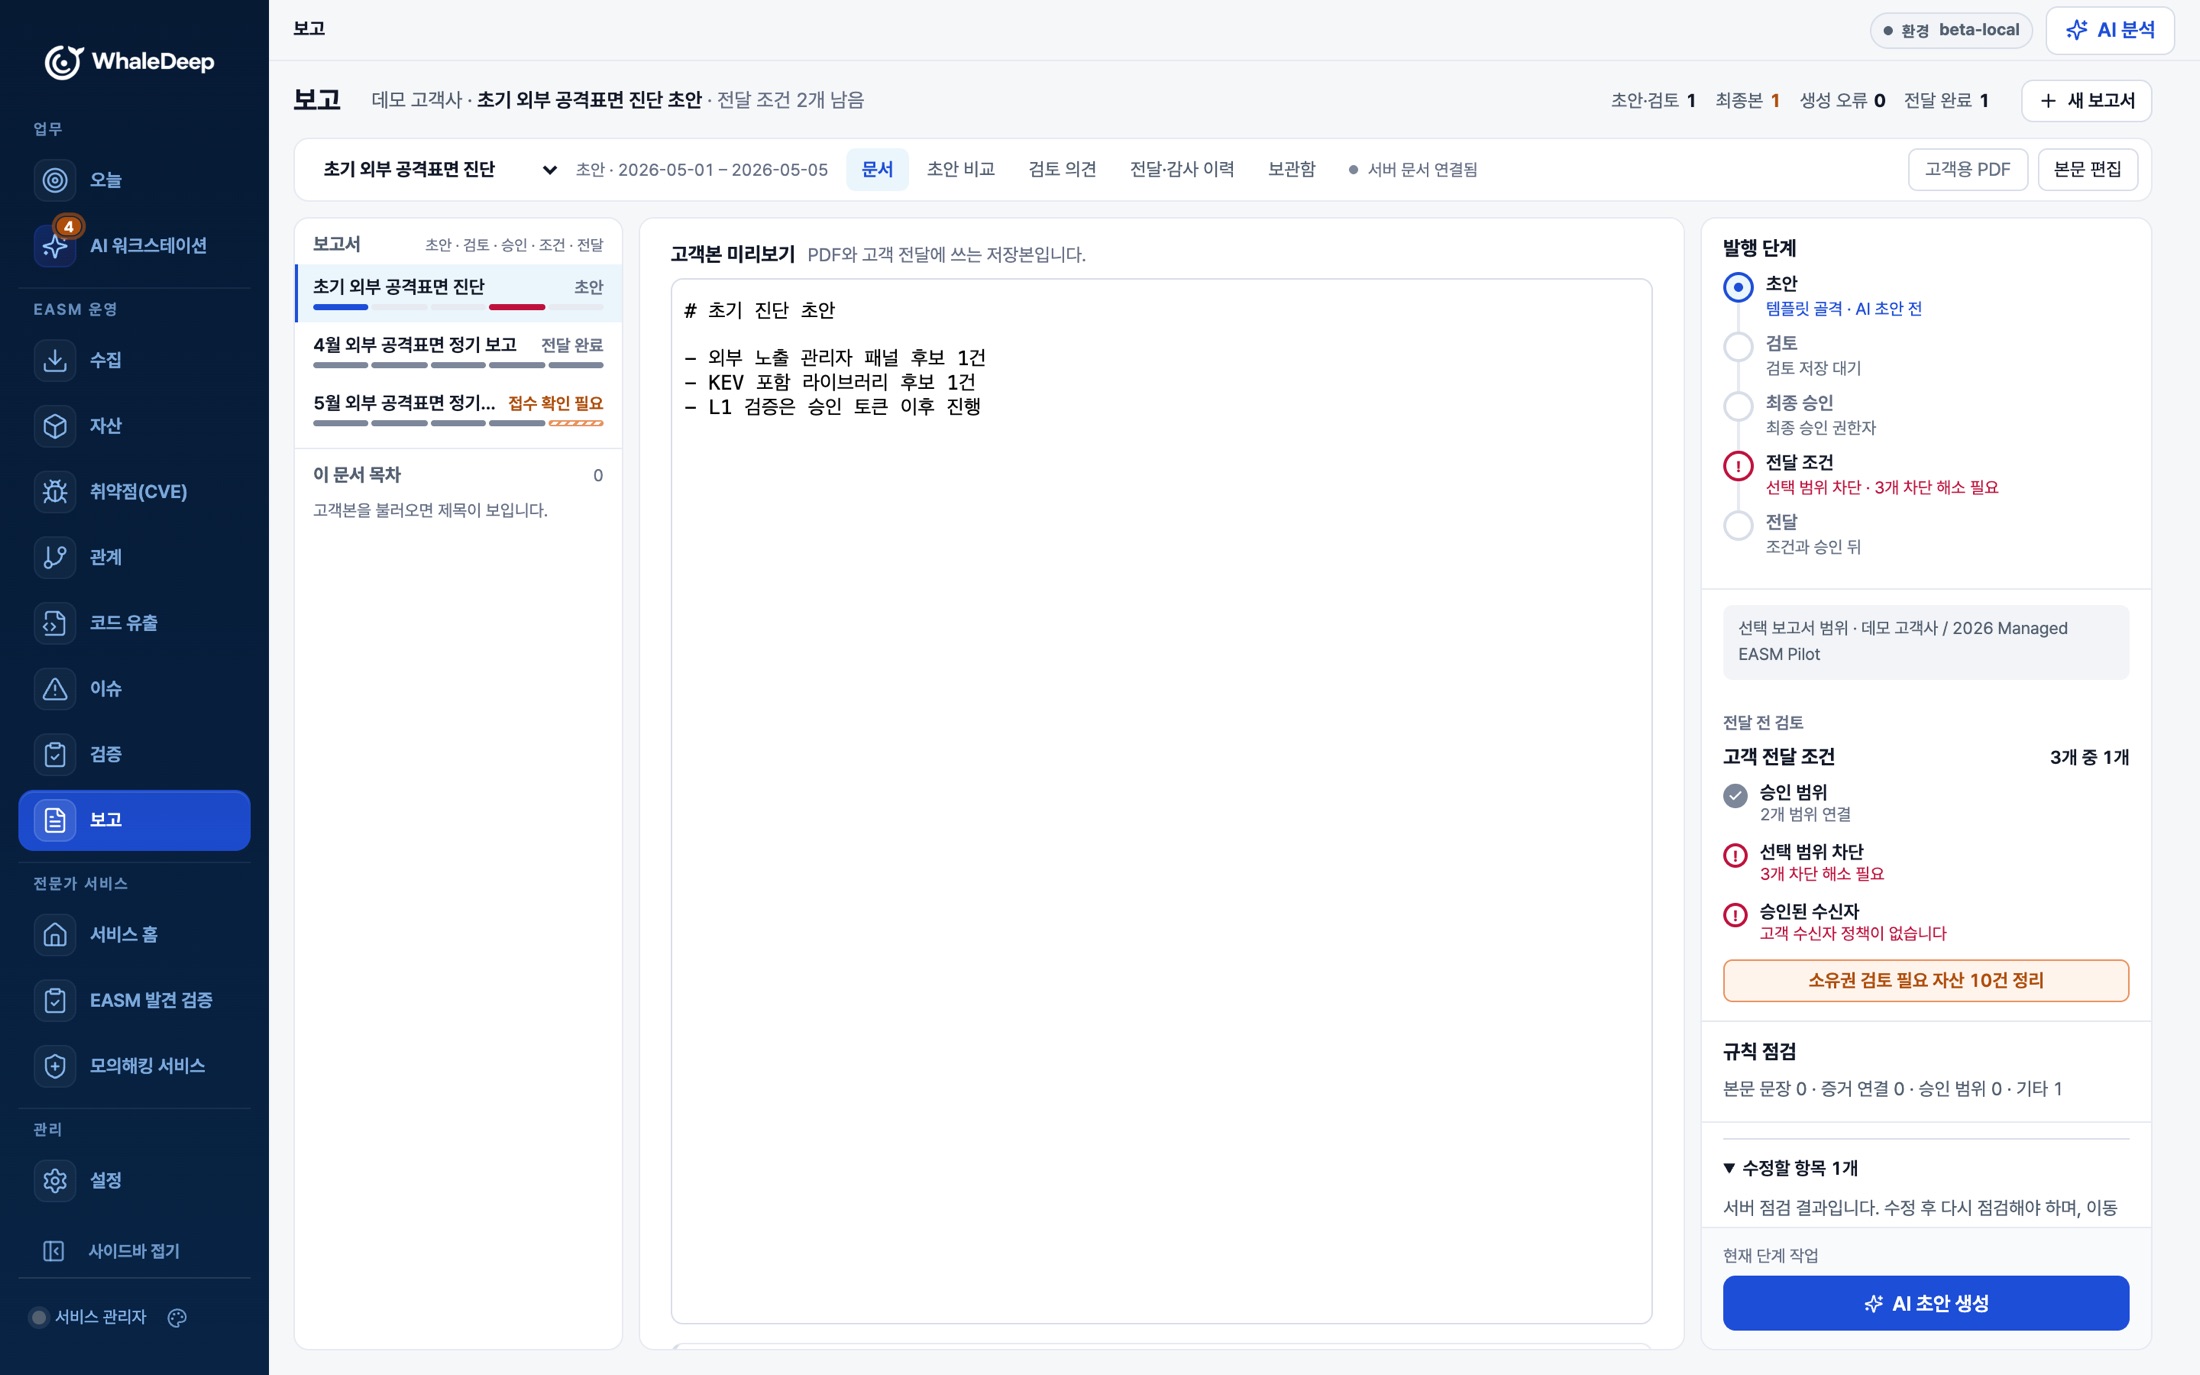
보고 화면: 보고서 목록, 고객본 미리보기, 발행 단계와 고객 전달 조건
보고초안·검토·최종 승인·전달 조건을 거쳐 발행합니다

EXPERT SERVICE

도구에서 끝나지 않는 전문가 서비스

전문가가 발견 후보를 판정하고, 계약형 모의해킹을 범위 승인부터 보고·이행까지 운영합니다.

  • 검증 전 후보는 취약점으로 확정하지 않음
  • 고객 공개는 사람이 판정한 것만
  • 수행·승인·최종 판정의 책임을 나눔

전문가 서비스 흐름

EASM 발견 검증사람 판정대

  1. 접수
  2. 근거 정리
  3. 재현 확인
  4. 전문가 판정
  5. 확정 이슈 등록

검증 전 후보는 취약점으로 확정하지 않고, 고객 공개는 사람이 판정한 것만 합니다

모의해킹 서비스계약형

  1. 요청
  2. 범위 승인
  3. 수행
  4. 책임 검토
  5. 보고·이행

기업 승인 전에는 수행 작업과 테스트 계정 복호화가 막혀 있습니다

  • 수행 전문가범위 안 수행·증거
  • 기업 담당자범위·영향 승인
  • 책임 전문가판정·보고 최종 승인
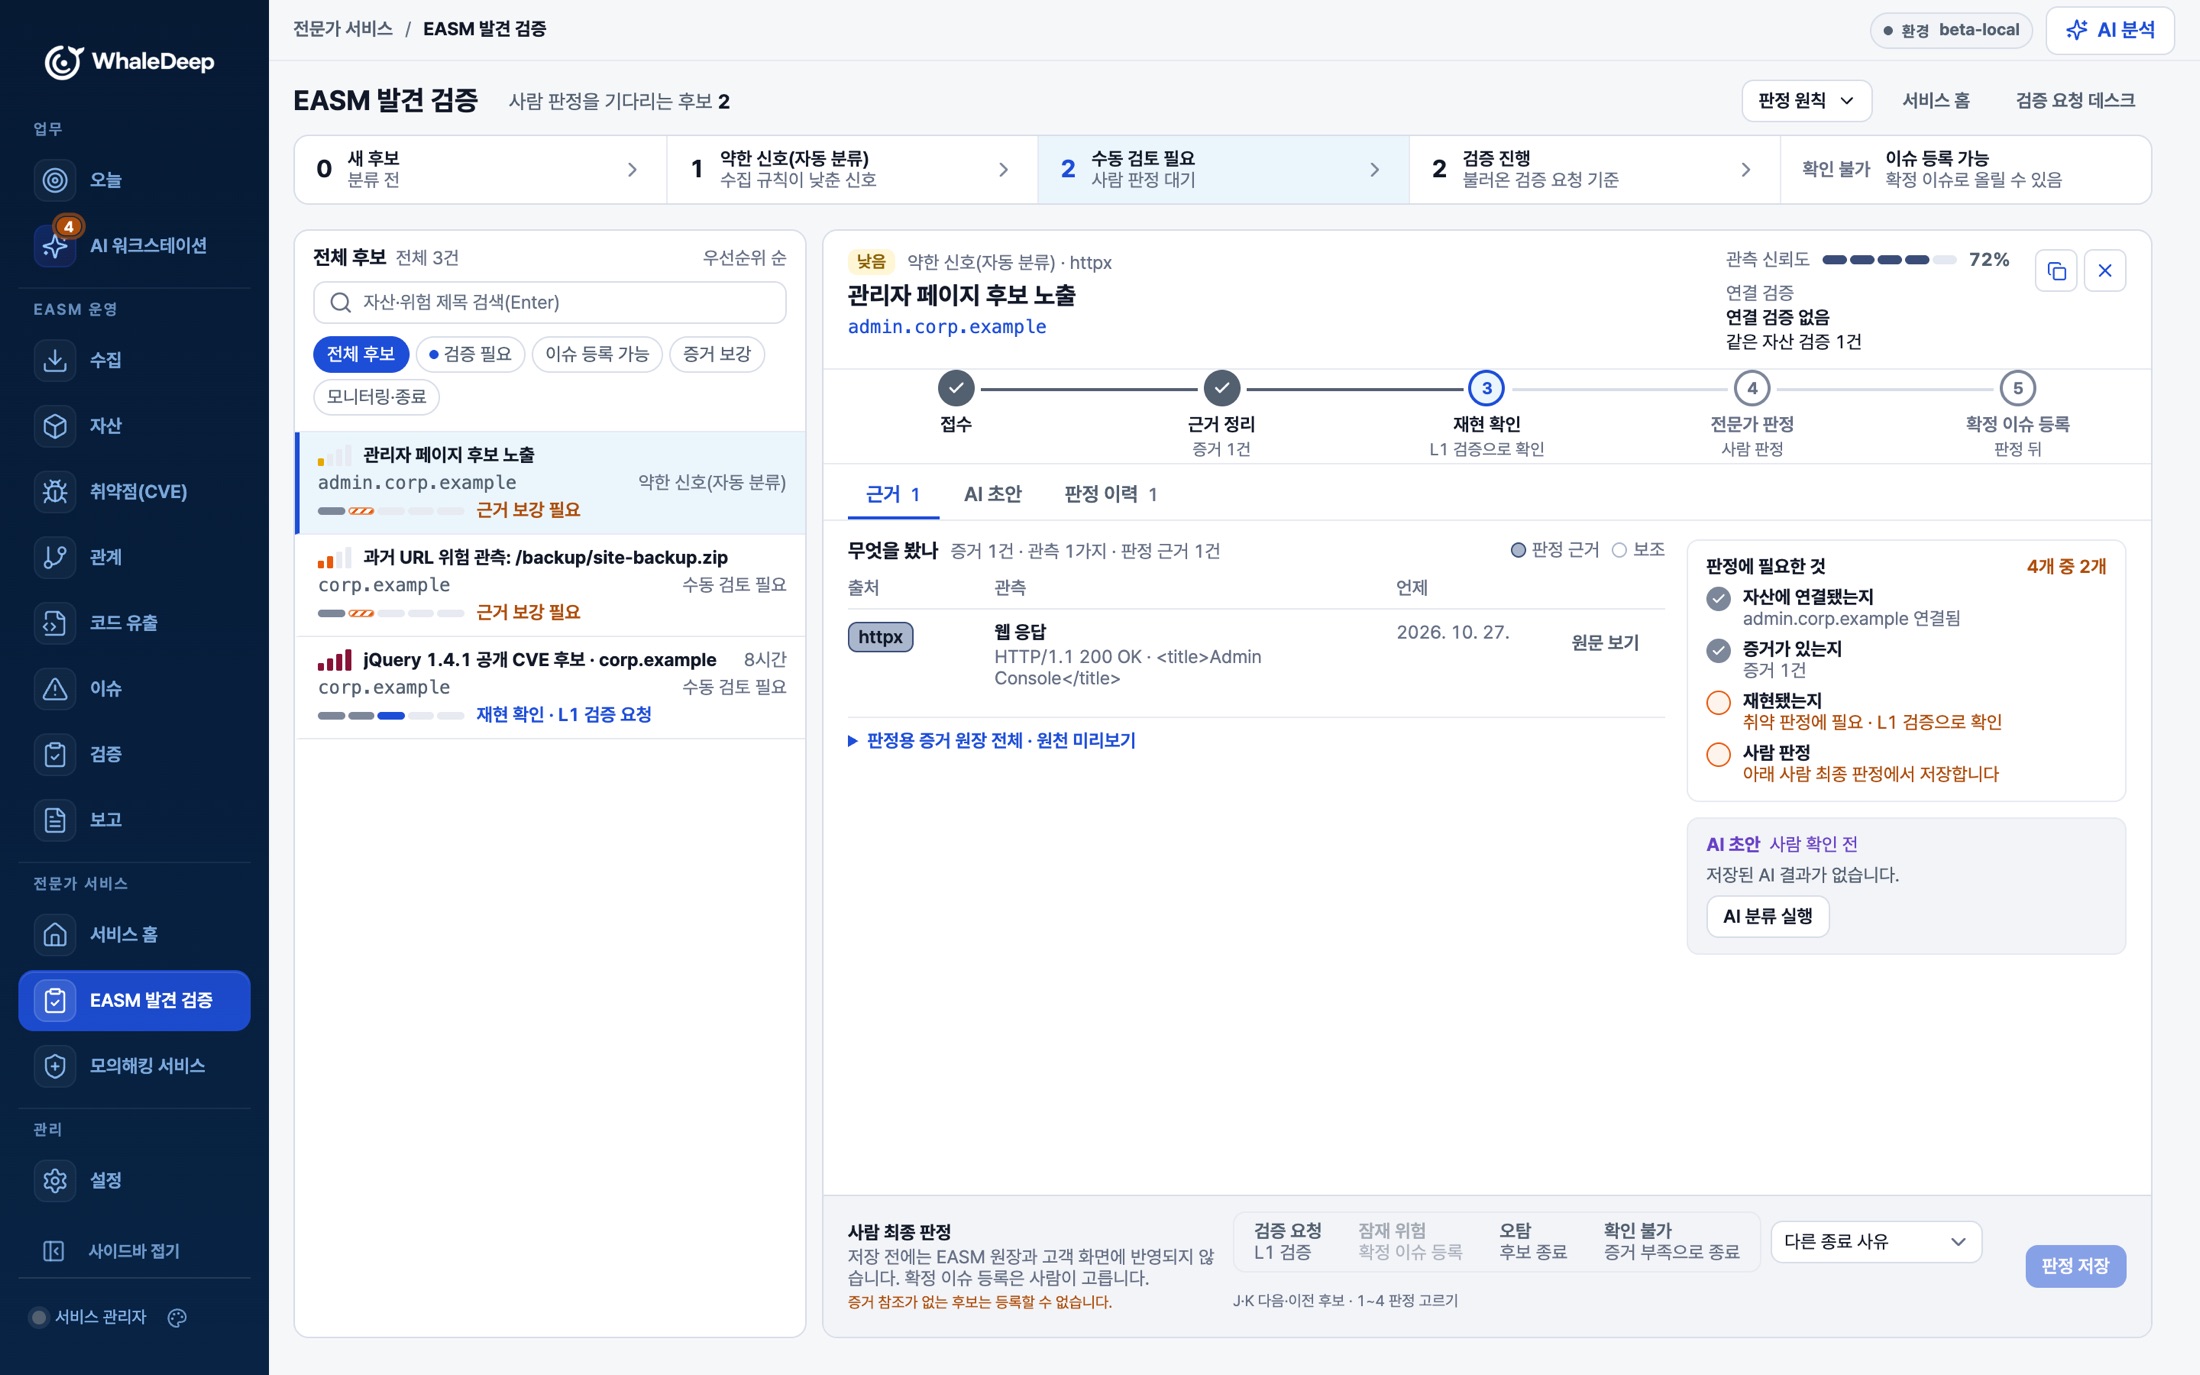
EASM 발견 검증 화면: 후보 목록, 판정 단계, 판정에 필요한 근거, 사람 최종 판정
EASM 발견 검증근거와 재현을 확인하고 전문가가 최종 판정합니다
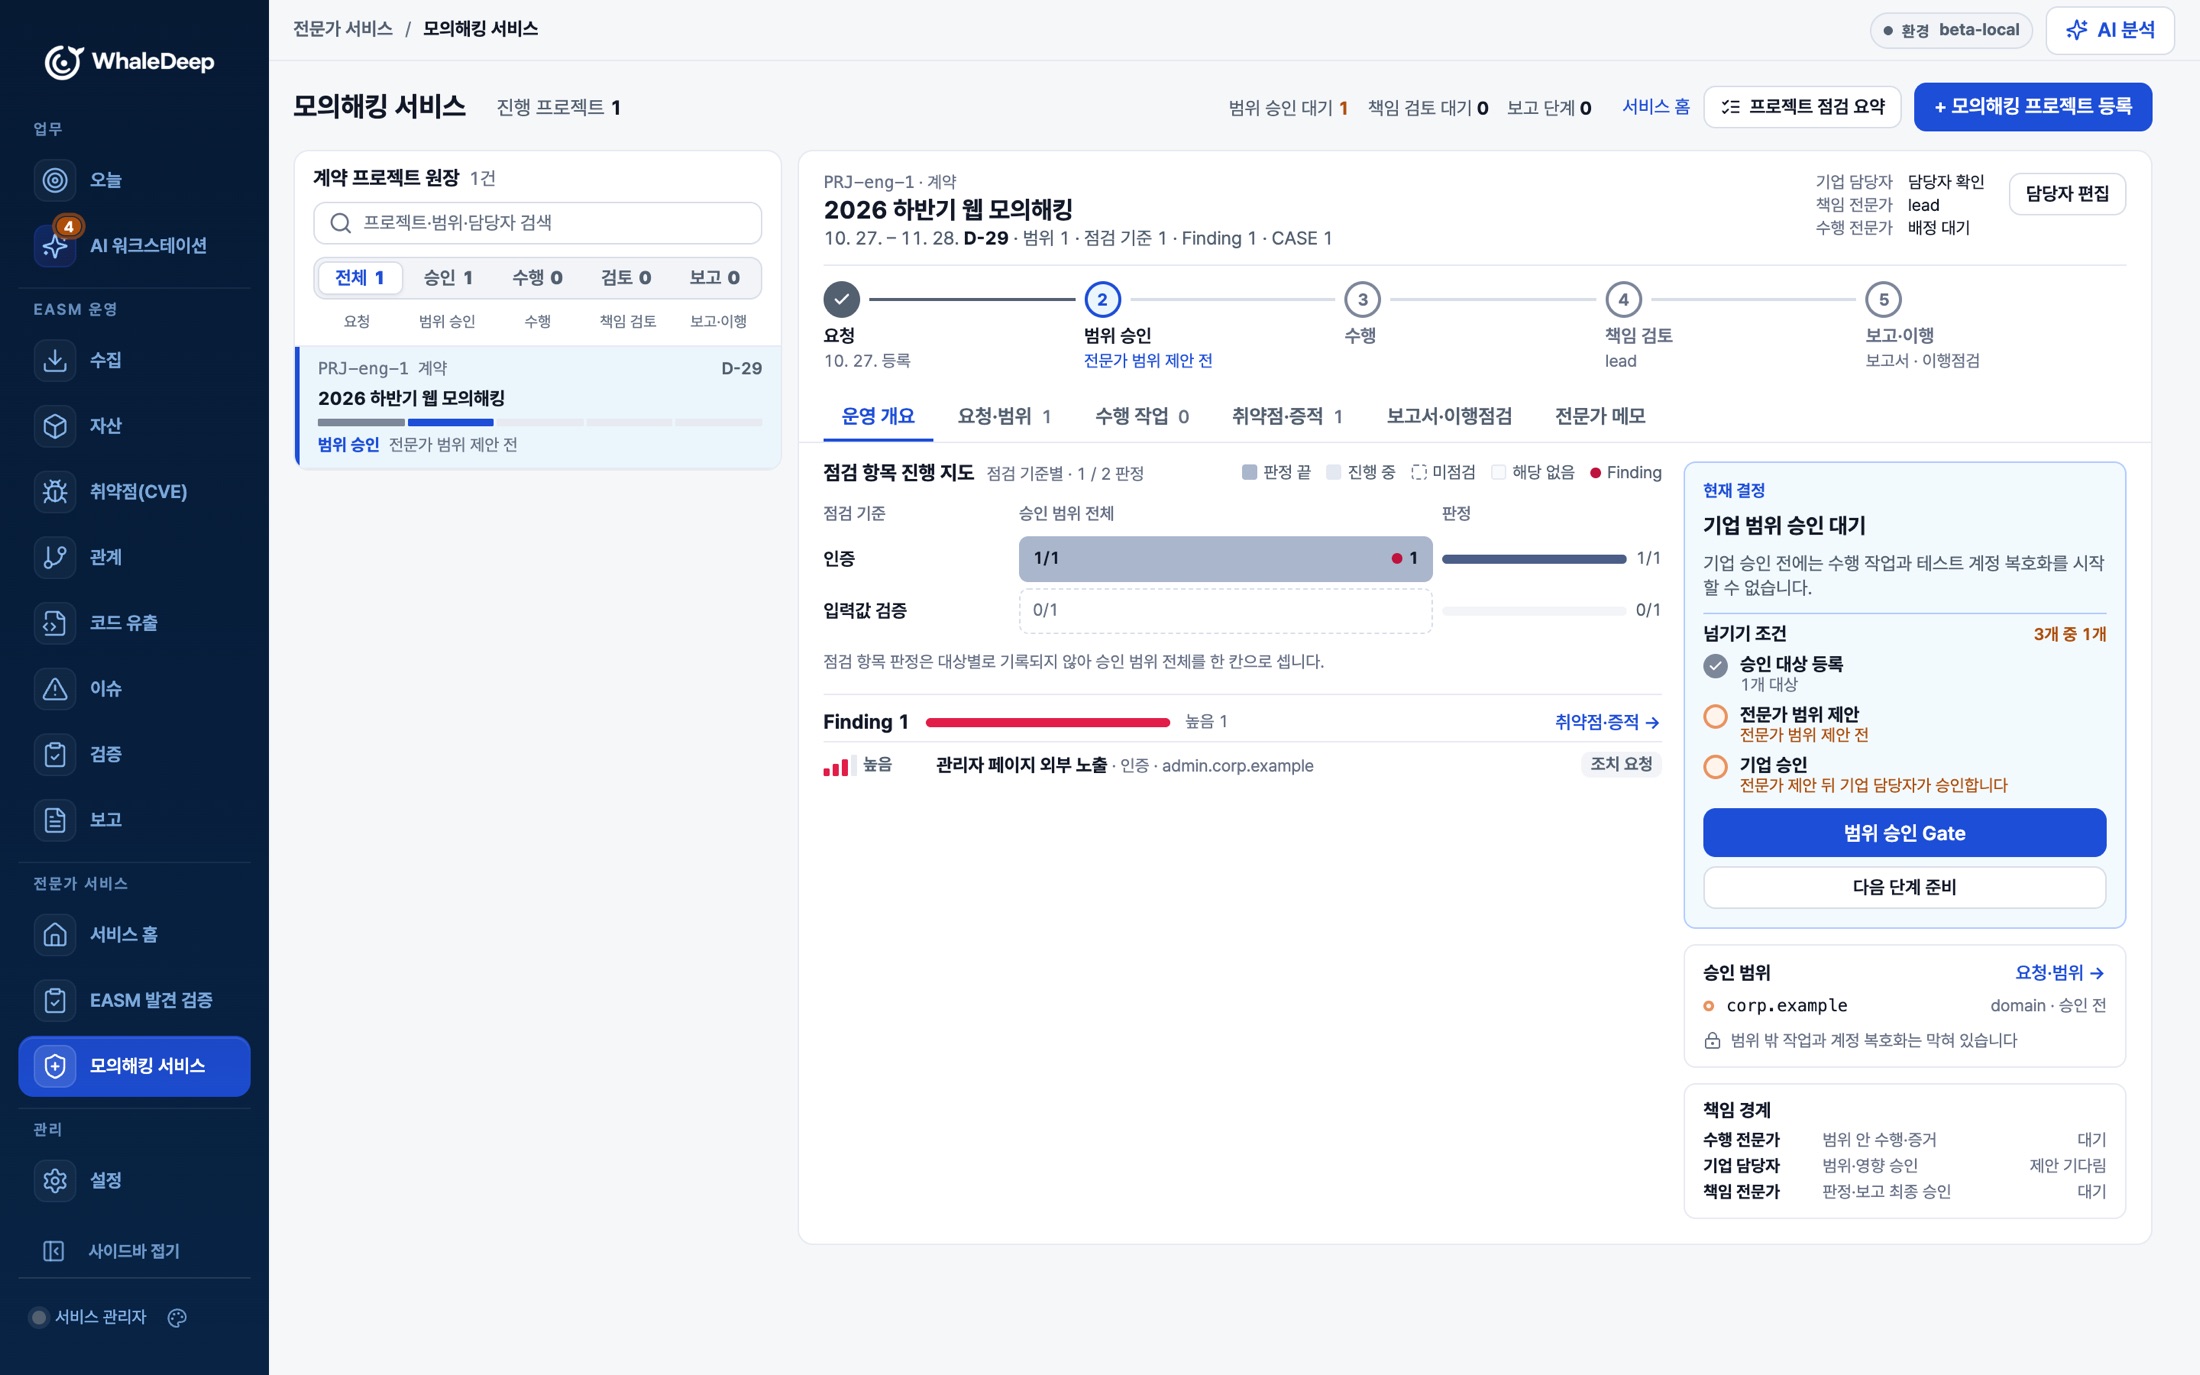
모의해킹 서비스 화면: 프로젝트 단계, 점검 항목 진행, 범위 승인 조건과 책임 경계
모의해킹 서비스범위 승인부터 보고·이행까지, 책임 경계가 보이는 프로젝트

HOW IT WORKS

발견에서 보고까지

확인된 자산만 다음 단계로 넘어갑니다.

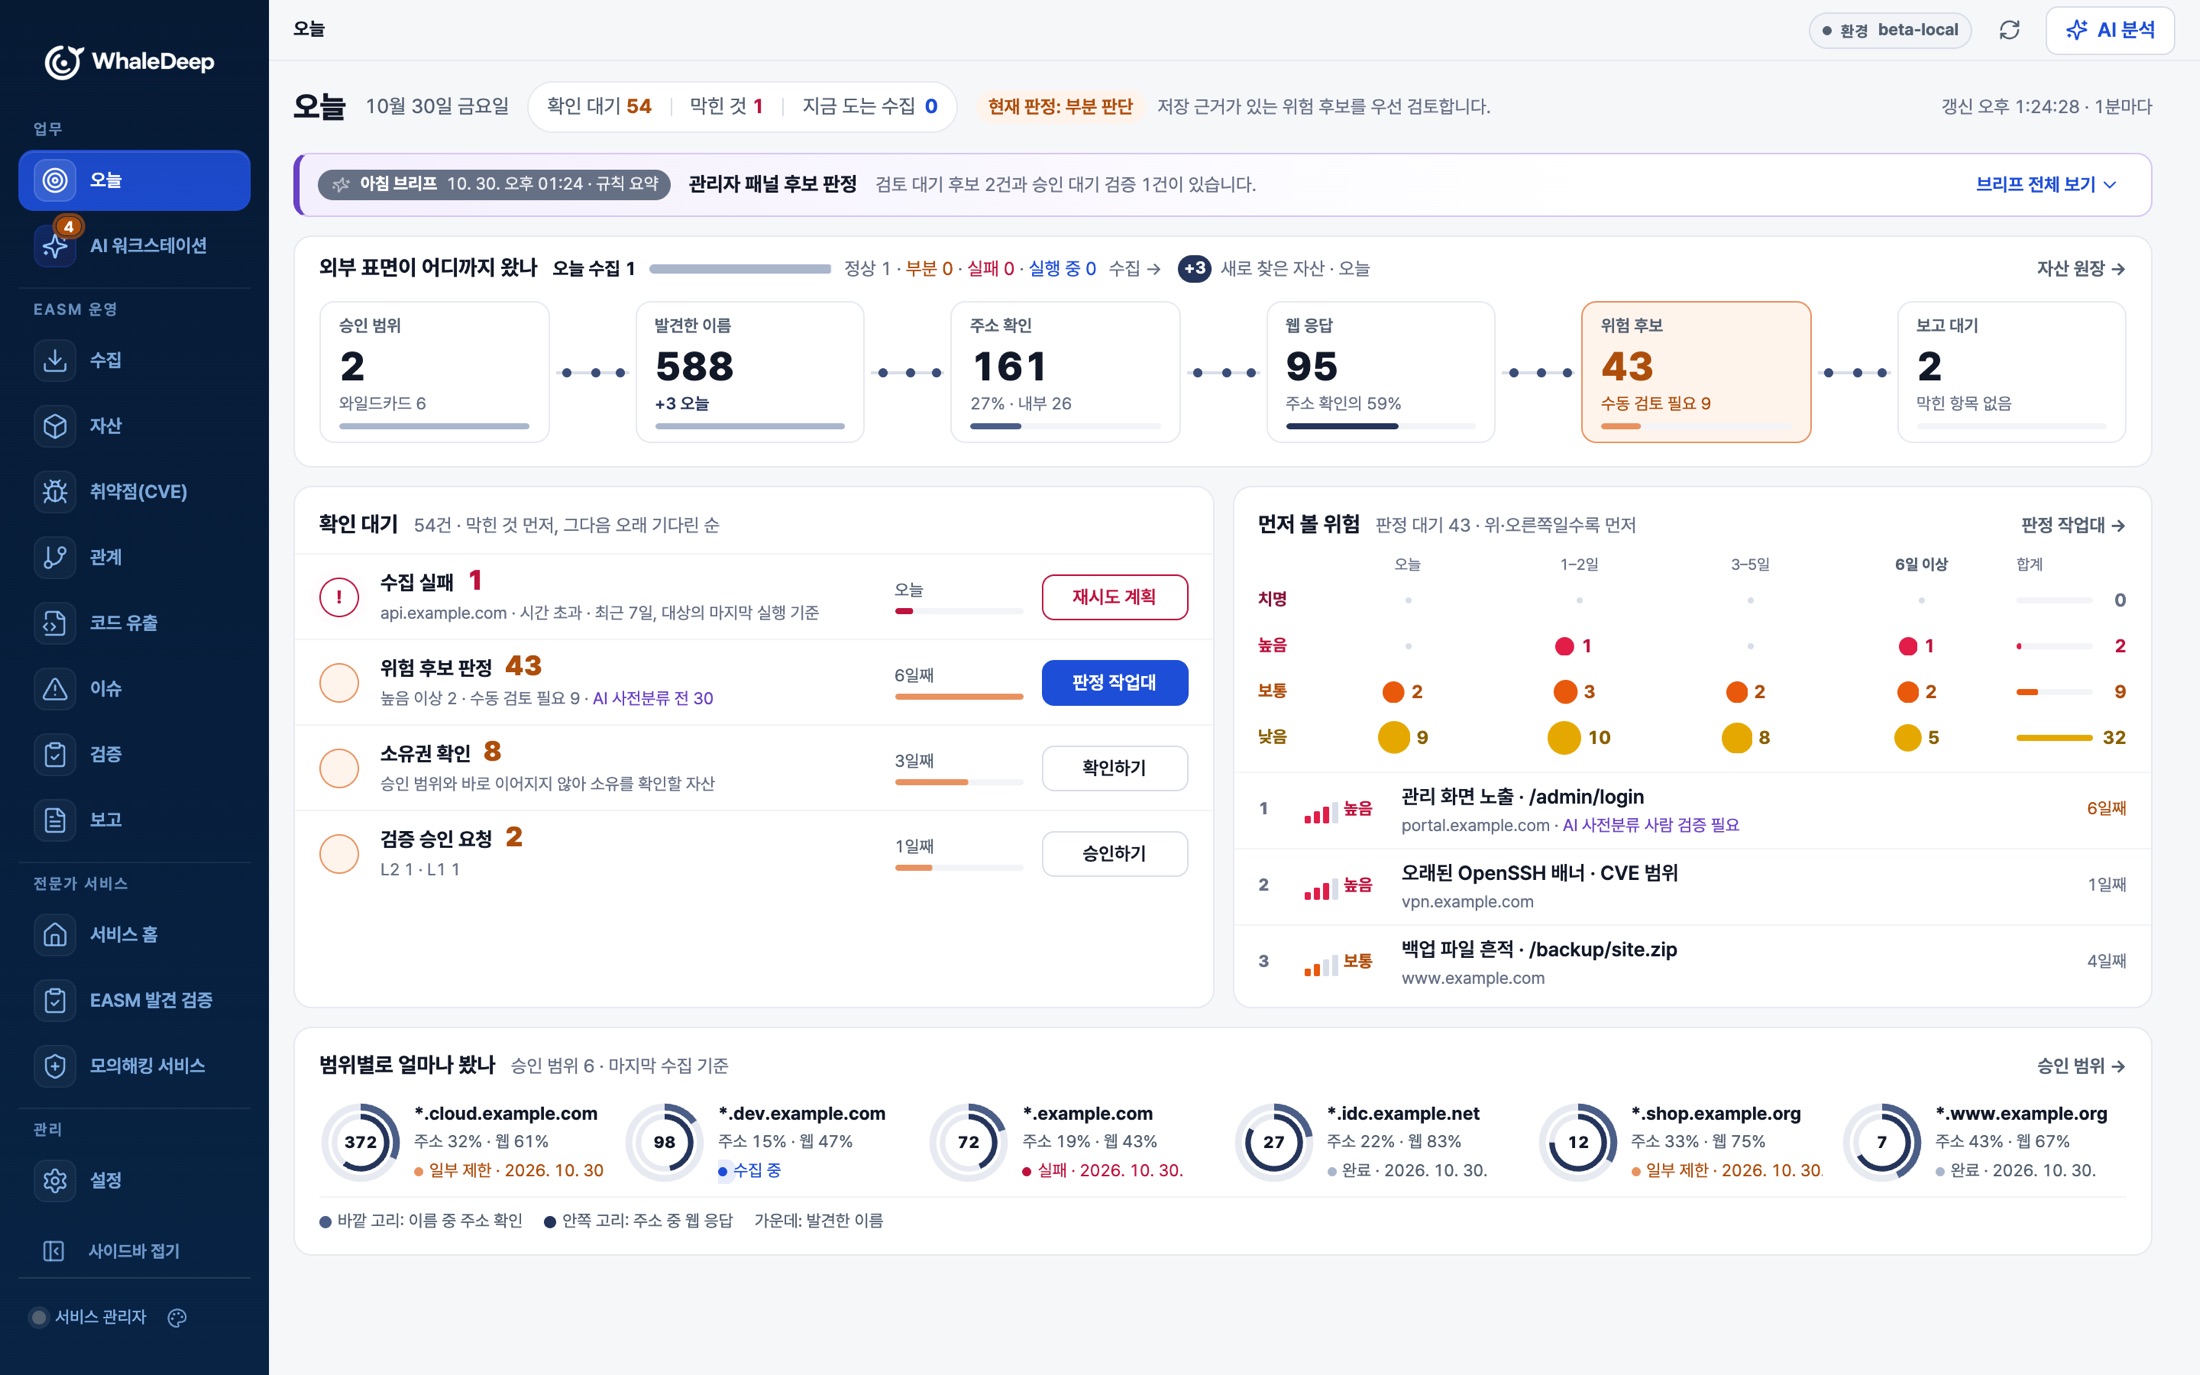
오늘 화면: 승인 범위에서 보고 대기까지의 진행, 확인 대기 목록, 먼저 볼 위험
오늘수집에서 보고까지 어디까지 왔는지 한 화면에서 봅니다

DEPLOYMENT

도입 형태

고객마다 따로 설치하고, 한국어로 운영합니다.

고객별 독립 환경

DB와 스캐너를 고객마다 따로 둡니다.
한국어로 운영

화면·보고서·CVE 설명까지 한국어, 원문도 함께 봅니다.